Husk du da Base44-sårbarheten i juli 2025? Den viste oss noe ubehagelig: vibe coding er ikke bare en morsom måte å skrive kode på; det er en massiv angrepsflate. Da Escape Technologies skannet over 14 600 eiendeler bygget med AI-assistert utvikling, fant de mer enn 2 000 kritiske sårbarheter. Mange av disse var eksponerte Supabase-tokens eller API-er som sto åpne uten autentisering. Problemet er at AI ofte genererer kode som ser "bra ut" men mangler de usynlige sikkerhetsmekanismene vi mennesker legger inn instinktivt.
Du kan ikke stole på at AI-en skriver sikre funksjoner alene. Du trenger et forsvarssystem som fanger opp feilene før brukeren gjør det. Dette handler om tre lag: Web Application Firewall (WAF), Runtime Application Self-Protection (RASP) og nøye justerte hastighetsbegrensninger. La oss se på hvordan du setter dette opp i praksis, slik at du ikke ender opp med å bli neste offer for en DCRat-malware-angrep via en falsk captcha.
Hvorfor tradisjonell sikkerhet svikter ved AI-generert kode
Når du bruker verktøy som GitHub Copilot eller Amazon CodeWhisperer, produserer du kode raskere enn noensinne. Men hastighet kommer med en pris. Forskning fra GreenGeeks viser at AI-generert kode ofte inneholder klassiske feil som SQL-injeksjon og Cross-site Scripting (XSS). Hvorfor? Fordi AI-modeller lærer av offentlig tilgjengelig kode, der mange eksempler mangler robuste valideringskontroller.
Tenk på det slik: En menneskelig utvikler kanskje glemmer å sjekke input én gang. En AI som genererer hundrevis av linjer per minutt, kan gjenta den samme unøyaktige mønstren tusen ganger. Dessuten introduserer "vibe coding" ofte uventede utførelsesstier. Koden kjører, men logikken er ikke alltid intuitiv for den som setter opp servermiljøet. Derfor holder ikke bare å legge til en standard WAF-regelsett. Du må forstå hva som skjer inne i applikasjonen.
Et konkret eksempel fra Blackpoint Cyber-rapporten i 2025: Angripere brukte "vibe-coded" skript for å distribuere DCRat-malware gjennom falske captchas. De utnyttet lange, kodede parametere som så normale ut for en generell WAF, men som skjulte ondsinnet payload. Hvis du ikke har spesialiserte regler for denne typen trafikk, går angrepet rett gjennom.
Lag 1: WAF som din første forsvarslinje
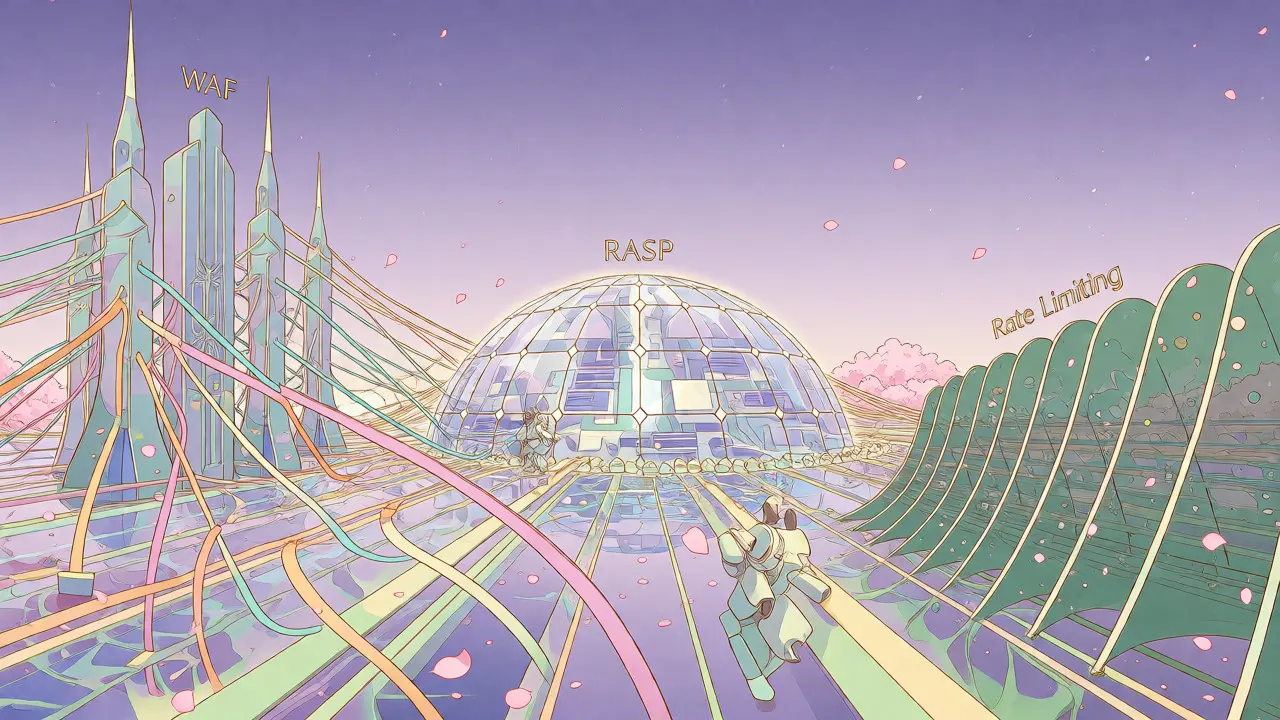
Web Application Firewall (WAF) er ditt ytterste forsvar. Den opererer på OSI-lag 7 og inspiserer HTTP-trafikk før den når applikasjonen din. For vibe-kodede tjenester er WAF avgjørende fordi den kan blokkere kjente angrepsmønstre umiddelbart.
Men her er haken: Standard WAF-regler er ofte for generelle. Løsninger som Cloudflare WAF eller AWS WAF tilbyr nå spesifikke regelpakker for AI-generert kode. I januar 2026 lanserte AWS "WAF Managed Rules for AI-Generated Code" med 47 spesialiserte regler. Disse ser etter uregelmessigheter som uvanlig lange spørrestrenger eller inkonsekvente endpoint-strukturer - ting som ofte dukker opp når AI "hallusinerer" API-endepunkter.
WAF har imidlertid grenser. Den kan ikke se inn i nettleseren. Hvis en angriper injiserer JavaScript direkte i klienten (formjacking), ser WAF'en ingenting. Den ser bare en vanlig GET-forespørsel. Derfor bør du behandle WAF som en portvakt, ikke som hele sikkerhetsteamet. Konfigurasjonen tar typisk 1-4 timer for skybaserte løsninger, noe som gjør den til den raskeste måten å få grunnleggende beskyttelse på plass.
Lag 2: RASP for kontekstbevisst beskyttelse
Hvis WAF er portvakten, er RASP bodyguarden som står ved siden av deg. Runtime Application Self-Protection (RASP) blir instrumentert direkte i applikasjonens kjøretidsmiljø. Den ser ikke bare på trafikken; den ser på hvordan koden faktisk kjører.
Dette er spesielt verdifullt for vibe-koding fordi AI ofte lager uforutsigbare kodelogikk. En WAF vet ikke om en spesifikk databaseforespørsel er legitim basert på brukerens sesjon. RASP vet det. Den kan stoppe en SQL-injeksjon selv om payloaden ser normal ut, fordi den ser at forespørselen bryter med applikasjonens forventede adferd.
Løsninger som Contrast Security eller Imperva RASP krever mer integrasjonsarbeid (3-10 dager) enn en WAF, og de legger til 5-15% ytelsesoverhead ifølge Gartner. Men for virksomhetskritiske API-er er denne overheaden verdt det. Aikido Security anbefaler sterkt RASP for å beskytte mot "zero-day"-sårbarheter i vibe-kodede apper, akkurat fordi disse sårbarhetene ofte er ukjente for signaturbaserte systemer.
Lag 3: Hastighetsbegrensninger som bremser brute-force
Escape Technologies fant at 6 500 hoster bygget med vibe coding manglet riktig rate limiting. Resultatet? Angripere kunne tømme ressursene dine eller gjette passord uten straff. Hastighetsbegrensning er ikke bare for å forhindre at noen laster ned hele databasen din; det er et kritisk sikkerhetslag for API-er.
Ideelt sett bør du bruke glidende vinduer (sliding windows) i stedet for faste intervaller. Fast intervall tillater "burst traffic" like før reset-punktet, mens glidende vinduer gir jevnere kontroll. For offentlige endepunkter er 100 forespørsler/minutt ofte et godt utgangspunkt. For autentiserte brukere kan du øke til 1 000. Husk at AI-assisterte interaksjoner kan generere høyere trafikk enn tradisjonelle UI-interaksjoner, så juster tersklene etter faktiske data, ikke bare gjetninger.
| Mekanisme | Implementeringstid | Ytelsespåvirkning | Best egnet for |
|---|---|---|---|
| WAF | 1-4 timer | Lav (<2%) | Blokkering av kjente angrep og bot-trafikk |
| RASP | 3-10 dager | Middels (5-15%) | Kontekstbevisst beskyttelse mot zero-days |
| Rate Limiting | 4-8 timer | Veldig lav | API-brute-force og ressursdrain |
Praktisk implementering: Unngå disse fellene
Når du setter opp disse verktøyene, er fristelsen stor til å slå på alt og håpe på det beste. Ikke gjør det. Feilkonfigurerte WAF-regler kan blokkere legitime brukere hvis AI-koden din bruker uvanlige header-felt. Start med "logging-only" modus i en uke for å se hva som ville blitt blokkert.
For RASP, vær obs på "false positives". Siden AI-kode kan ha rare flytmønster, kan RASP flagge normal adferd som mistenkelig. Juster sensitiviteten gradvis. Og for hastighetsbegrensninger: Sjekk at du ikke begrenser interne tjeneste-til-tjeneste-kall for hardt. Mikrotjenester kommuniserer ofte mye, og en feil konfigurasjon kan lamme hele arkitekturen.
En annen viktig detalj: Overvåk eksponerte tokens. Escape Technologies advarte om at mange vibe-kodede apper hadde Supabase service role keys synlig i frontend-kode. En WAF vil ikke stoppe dette; det er en arkitekturforsyelse. Bruk dynamisk hemmelighetshåndtering, og la runtime-beskyttelsene håndtere resten.
Fremtiden for AI-sikkerhet
Markedet beveger seg raskt. Ifølge Forrester vil 65% av bedriftsbudsjettene for applikasjonssikkerhet inkludere spesifikke poster for AI-generert kode innen 2027, opp fra 18% i 2025. NIST jobber også med SP 1800-34, som skal adressere sikkerhetskontroller for AI-assisterte utviklingsmiljøer. Det betyr at "vibe coding" ikke lenger er et eksperiment; det er en standard arbeidsflyt som krever seriøse sikkerhetsinvesteringer.
Sjekk Point Research påpeker at mange organisasjoner "fail the security vibe check" ved å anta at AI-kode er trygg automatisk. Det er den største misoppfatningen. Behandl AI-kode som nyansatt medarbeider: Den er produktiv, men den trenger opplæring, tilsyn og klare retningslinjer. Ved å kombinere WAF, RASP og smarte hastighetsbegrensninger, bygger du et forsvar som tåler både menneskelige feil og maskinelle hallucinasjoner.
Er WAF nok for en enkel vibe-kodet nettside?
Nei, sjelden. En WAF blokkerer ytre angrep, men kan ikke se inn i applikasjonslogikken. Hvis AI-en genererer en feil som lar brukeren se andres data (Broken Access Control), vil WAF'en la det passere. RASP eller manuelle tester er nødvendig for å fange opp disse logikkfeilene.
Hvor mye ytelsesnedgang kan jeg forvente med RASP?
Ifølge Gartner rapporterer 2025, ligger overheaden typisk mellom 5% og 15%. Dette avhenger av hvor komplekse applikasjonsflytene er. For lette API-er kan det være nærmere 5%, mens tunge transaksjonssystemer kan oppleve mer.
Hva er den største risikoen med vibe coding?
Eksponering av sensitive data som API-nøkler og PII. Escape Technologies fant at mange vibe-kodede apper hadde Supabase-tokens eller andre hemmeligheter hardkodet eller dårlig konfigurert, noe som gjorde dem til lette mål for automatiserte skannere.
Kan jeg bruke Cloudflare for både WAF og Rate Limiting?
Ja, Cloudflare tilbyr begge deler. Deres "AI Code Shield"-pakke fra november 2025 inkluderer automatiserte maler for rate limiting som er designet for vanlige API-mønstre i AI-genererte apper. Det forenkler oppsettet betydelig sammenlignet med å håndtere hver komponent separat.
Må jeg betale ekstra for WAF-regler for AI-kode?
Ofte ja. AWS WAF Managed Rules for AI-Generated Code er en betalt add-on. Prisen varierer, men husk at kostnaden for et brudd ofte overstiger månedsavgiften for disse spesialreglene.